NISAを始めたばかりの人ほど、最初に開きたくなるのは買付画面ですよね。どの商品にするか、いくら積み立てるか、今月から始めるか来月まで待つか。でも、その前に一度だけ見てほしい画面があります。買う前に見るのは、銘柄ではなくログインと出金まわりの設定です。
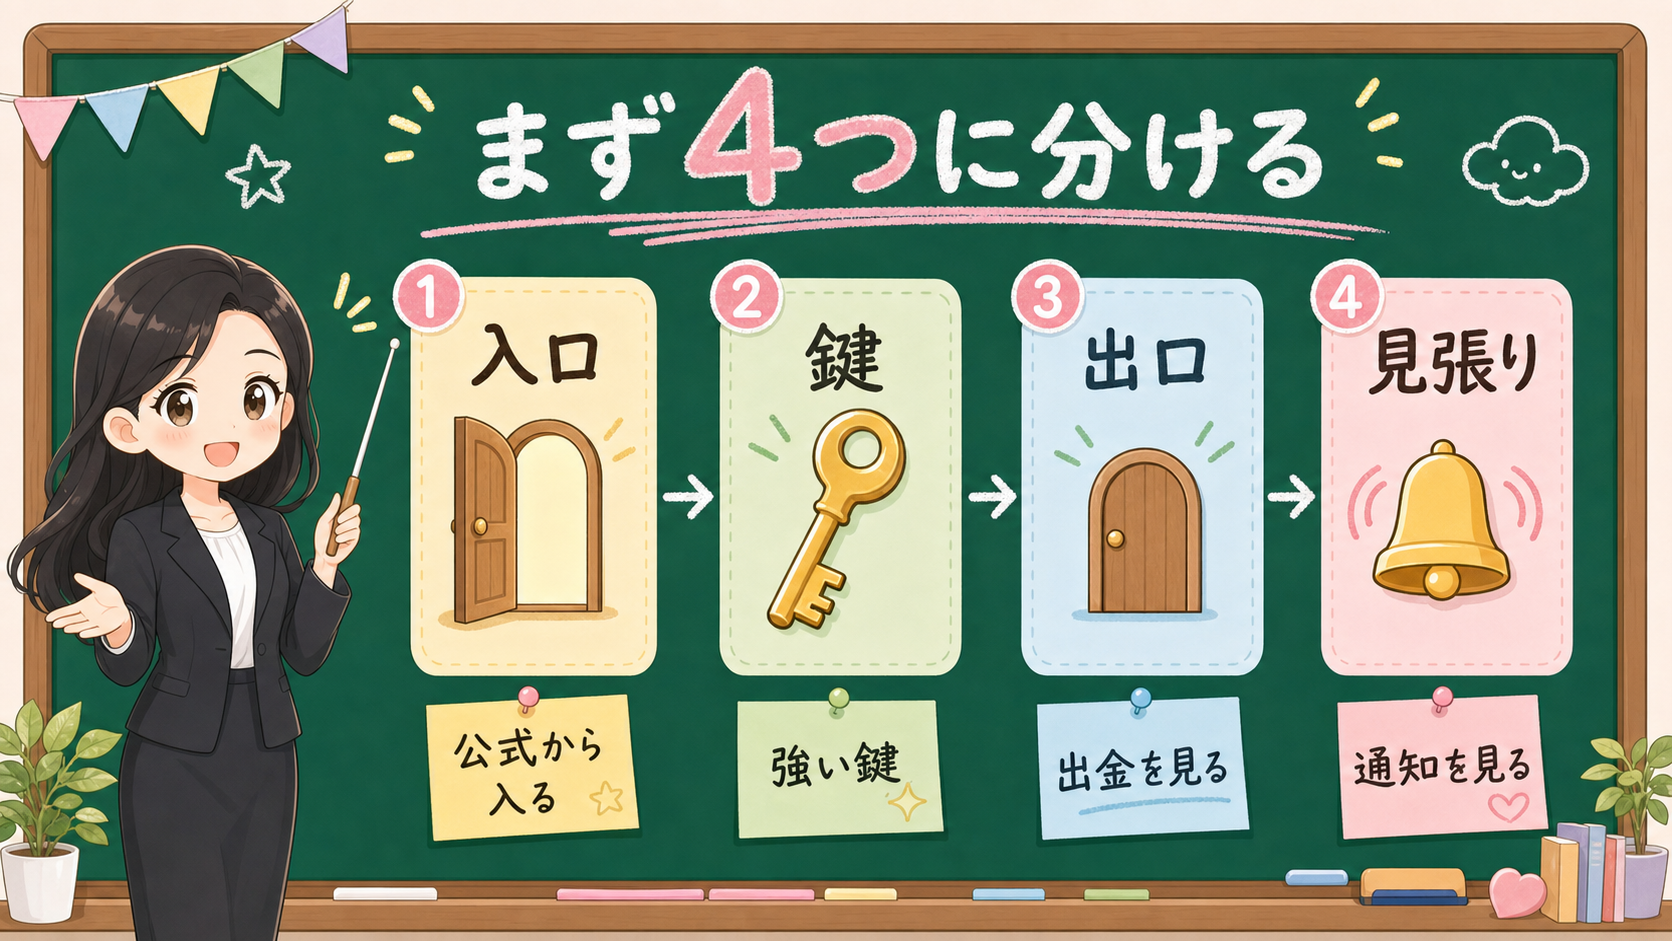
- 証券口座を入口・鍵・出口・見張りの4つで守る全体像
- メールやSMSのリンクを入口にしない理由
- パスキー等の多要素認証を入口とセットで見る意味
- 怪しいと気づいた時に画面内で解決しない4手順
まず結論からいきます。
金融庁は、2026年5月14日更新の注意喚起で、実在する証券会社のウェブサイトを装った偽サイト等で窃取されたログインIDやパスワード等による、不正アクセス・不正取引への注意を呼びかけています。日本証券業協会も、2026年3月25日の注意喚起で、偽サイト、偽アプリ、フィッシング、マルウェアなどによる不正アクセス・不正取引を取り上げています。
でも、怖い話として読まなくて大丈夫です。難しいセキュリティ用語をいったん置いて、証券口座の守り方を入口・鍵・出口・見張りの4つに分けて見ていきましょう。
入口はどこからログインするか。鍵はどう本人確認するか。出口は出金や出金先変更をどう守るか。見張りはログイン、取引、出金に気づけるか。この4つを、あなたが使っている証券会社の公式サイトや公式アプリで見ます。
ログインのパスワードさえしっかりしていれば、もう大丈夫ですよね?
そこが落とし穴なんです。証券口座は入口だけでなく、ログインしたあとに取引、出金、出金先の変更が続きます。玄関の鍵だけ強くして、勝手口や窓、チャイムを見ていない状態にしないことが大事ですよ。
🔐 買う前に見る全体像:入口・鍵・出口・見張り
証券口座のセキュリティというと、急に専門用語が増えます。多要素認証、パスキー、ワンタイムパスワード、フィッシング耐性、マルウェア、ログイン履歴、出金先銀行口座、通知サービス……。
この言葉を全部覚えてから動こうとすると、たいてい後回しになります。だから、最初は4つの箱に分けてしまいましょう。
保存用:証券口座を守る4つの箱
| 箱 | やること | 見る場所 |
|---|---|---|
| 入口 | メールやSMSのリンクから入らない | ブックマーク、公式アプリ |
| 鍵 | パスキー等の多要素認証を確認する | セキュリティ設定 |
| 出口 | 出金時・出金先変更時の認証を見る | 入出金設定、登録金融機関 |
| 見張り | ログイン・取引・出金の通知を見る | メール通知、アプリ通知、取引報告 |
金融庁は、インターネット取引サービスを利用するとき、ログイン時、取引時、出金時、出金先銀行口座の変更時の多要素認証や通知サービスを有効にするよう注意喚起しています。
ここで大事なのは、「ログインできれば終わり」ではないことです。証券口座は入口だけでなく、ログインしたあとに取引があり、出金があり、出金先の変更があります。さらに、それに気づくための通知があります。
この記事では、証券会社ごとの保護力ランキングは作りません。設定画面の名称も変わります。だから、特定のボタン名を暗記するのではなく、どの箱を見るのかを固定しましょう。
メールやSMSのリンクを「便利な入口」にしない
最初の箱は、入口です。入口とは、ログイン画面へ行く道のことです。
金融庁は、見覚えのある送信者からのメールやSMSであっても、メッセージに掲載されたリンクを開かないよう注意喚起しています。日本証券業協会も、証券会社等を装った偽メールやSMSが多く送信されているとして、メールやSMSに表示されているリンクやURLからログインせず、公式サイトのブックマークや公式アプリからログインするよう呼びかけています。
つまり、メールの中に玄関を作らない、ということです。
「重要なお知らせ」「口座を確認してください」「不正ログインを検知しました」「本人確認が必要です」——こういう文面が来ると、焦って押したくなります。とくに証券口座を作ったばかりだと、まだ本物の通知の雰囲気に慣れていないので、送信元名がそれっぽいだけで本物に見えます。
でも、警察庁のフィッシング対策ページでも、送信元名称や送信元メールアドレスだけで真偽を判断することは困難だと説明されています。
だから、入口を1つに決めてしまいましょう。
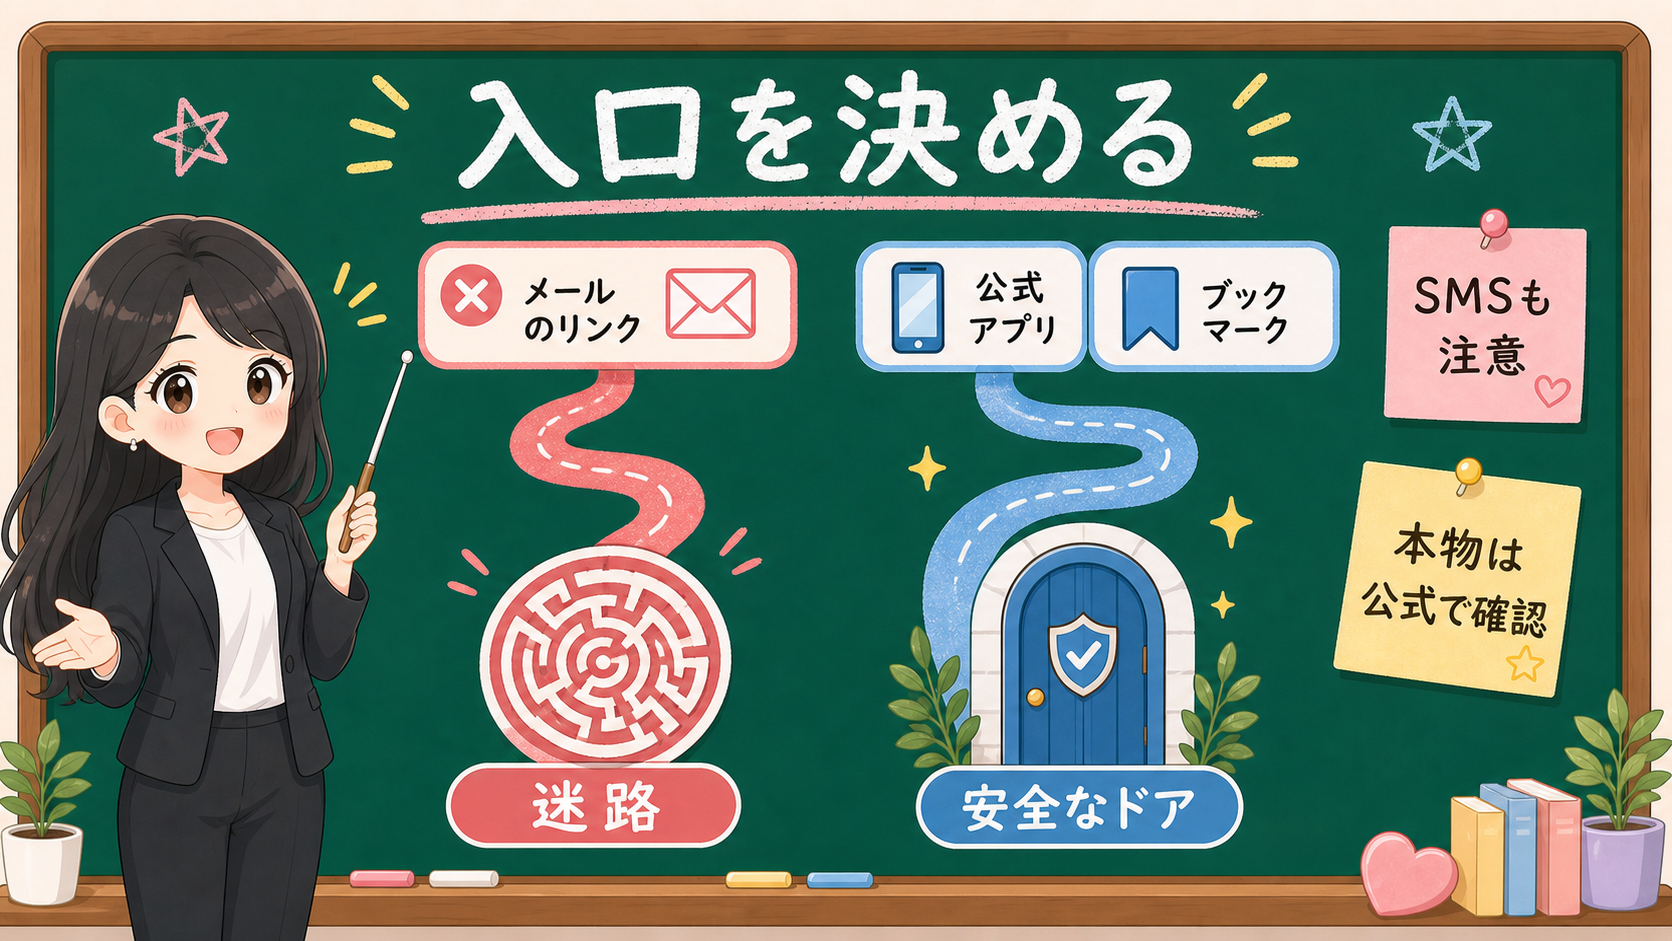
保存用:ログイン入口の扱い
| 入り方 | 扱い |
|---|---|
| メール内リンク | 入口にしない |
| SMS内リンク | 入口にしない |
| 検索広告 | 入口にしない |
| 自分で登録したブックマーク | 入口候補 |
| 公式アプリ | 入口候補 |
ここでのポイントは、毎回その場で本物か偽物かを見分けようとしないことです。
見分ける勝負にすると、相手の得意な場所で戦うことになります。偽サイトは本物に似せて作られ、送信元も表示名だけでは判断しにくく、スマホ画面ではURLも見づらいからです。
だから、見分ける前に入口を固定します。証券会社のお知らせを見たいときも、メールのリンクからではなく、自分で公式アプリを開く。ブックマークから公式サイトへ行く。そこに同じお知らせが出ているかを見る。これだけで、毎回の判断がかなり軽くなります。
SNS投資詐欺の確認リストでも同じで、相手の言葉を読み込む前に、入口をずらされたかどうかを先に見ます。DM、LINE、メール、SMS。どれも投資判断の入口にしません。
NISA制度、税金、iDeCo、登録業者確認、相談先をまとめてブックマークしたい場合は、投資初心者が最初に開くべき公式ページ10選に戻します。証券口座の守りは、公式ページへ戻る動線とセットにすると迷いにくくなりますよ。
「2FAを入れたから終わり」ではなく、強い鍵を公式案内で見る
次は、鍵です。鍵とは、本人確認のこと。パスワードだけで入るのか、ワンタイムパスワードを使うのか、アプリ認証やパスキー等を使うのか、という話です。
ここで注意したいのは、「2段階認証を入れたから、入口から出口まで守れる」と思わないことです。
日本証券業協会は、リアルタイムフィッシングという手口について説明しています。利用者が偽サイトにID・パスワードを入力し、さらに偽のワンタイムパスワード入力画面へ誘導され、そのワンタイムパスワードが入力されると直ちに悪用される場合がある、という内容です。
つまり、鍵を増やすだけでなく、鍵を差し込む入口も見る必要があります。
金融庁と日本証券業協会は、パスキー認証等のフィッシングに耐性のある多要素認証についても注意喚起しています。あなたの証券会社で提供が始まっている場合は、公式案内を確認し、使えるかどうかを見る価値があります。
ただし、この記事では特定の証券会社ごとの設定画面を断定しません。名称も、場所も、対応範囲も変わるからです。だから、確認する言葉だけを持っておきましょう。
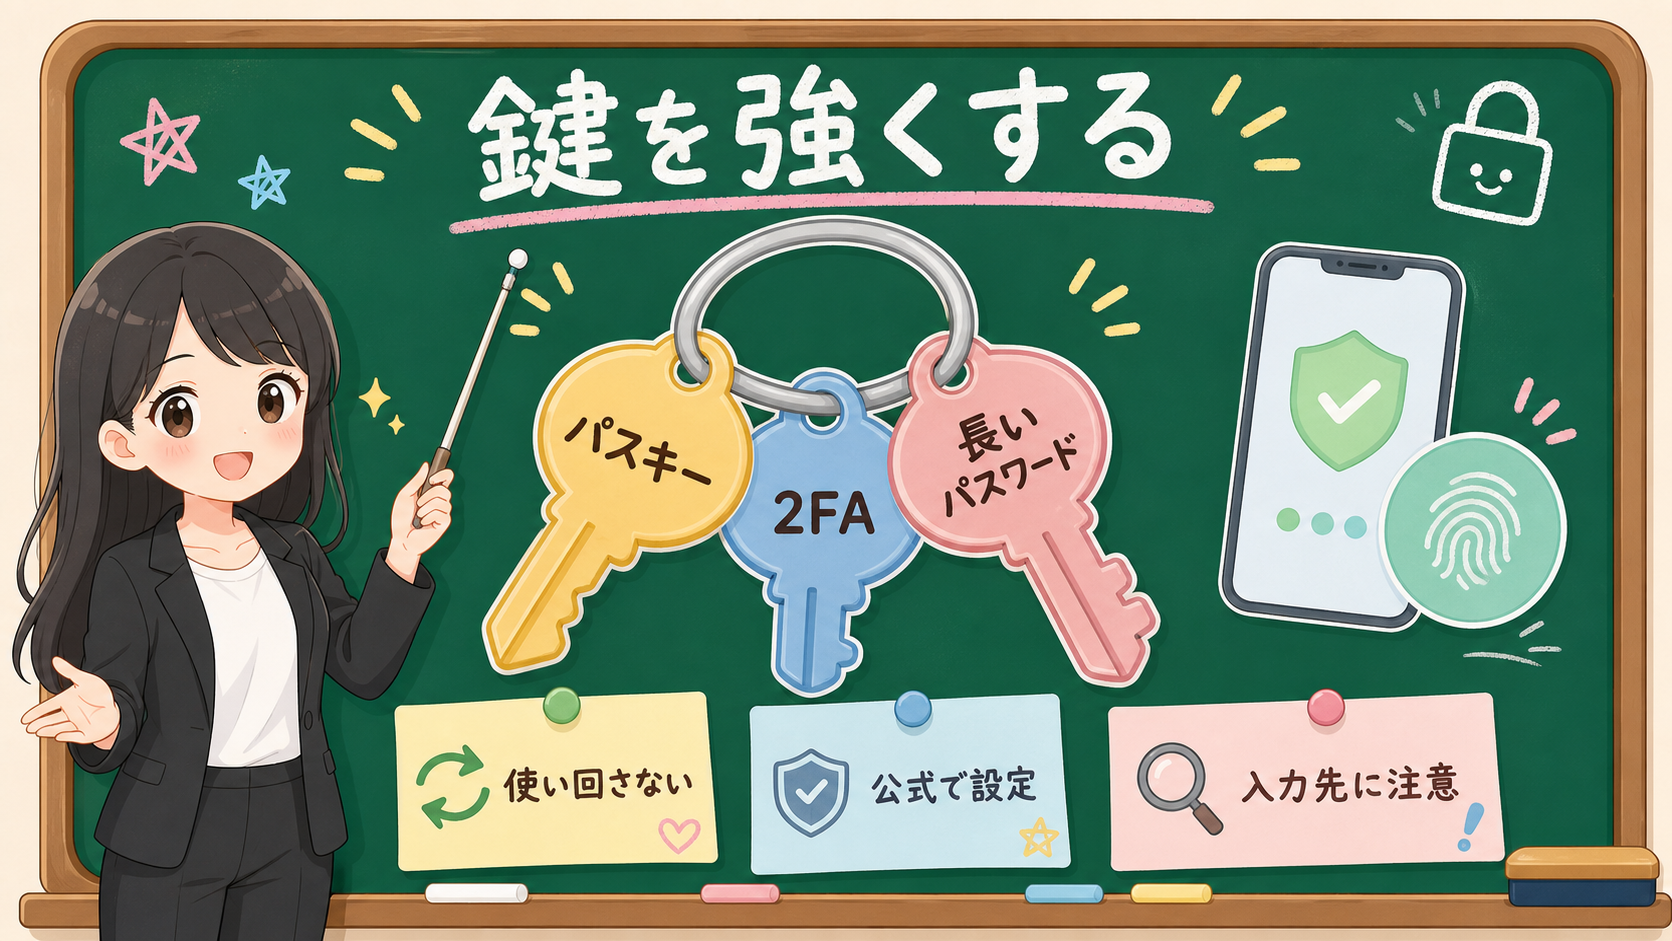
保存用:鍵の名前と見ること
| 見る言葉 | ざっくり意味 | 確認すること |
|---|---|---|
| パスキー | フィッシングに強い鍵として案内されることがある | 自分の口座で使えるか |
| 多要素認証 | パスワード以外も組み合わせる確認 | ログイン時だけか、取引時もあるか |
| ワンタイムパスワード | 一度だけ使う番号等 | 偽サイトに入力しない |
| パスワード | 基本の鍵 | 使い回していないか |
合言葉は、「鍵を増やす。入口を固定する。」です。どちらか片方ではなく、セットで見ます。公式アプリや公式サイトのセキュリティ設定で、いま使える本人確認を見て、パスキー等が用意されていれば案内を読む。ワンタイムパスワードが必要な場面を確認する。この順番でいきましょう。
パスワードの使い回しも、ここで見ます。警察庁のフィッシング対策でも、パスワードの使い回しをしないことや、ワンタイムパスワード等の認証を利用することが被害防止策として示されています。
同じ鍵を証券口座、メール、通販、SNSで使い回すと、どこか1つで漏れた時に他の入口まで試されやすくなります。証券口座だけを強くしても、メールアカウントが弱いと通知や再設定に影響することがあります。
出口と見張りを分ける:出金、出金先変更、通知
3つ目の箱は、出口です。出口とは、出金や出金先銀行口座の変更まわりのこと。
金融庁は、出金時や出金先銀行口座の変更時の多要素認証や通知サービスを有効にするよう注意喚起しています。ここは、NISA初心者ほど見落としやすい場所です。
なぜなら、最初は「買うこと」ばかり考えているからです。でも、口座を守る視点では、買う前に出口を見ます。
出金するときに追加認証があるか。出金先を変更するときに通知が来るか。ログインしたら通知が来るか。取引したらメールやアプリで気づけるか。これらは面倒な設定に見えて、じつは見張り役でもあります。
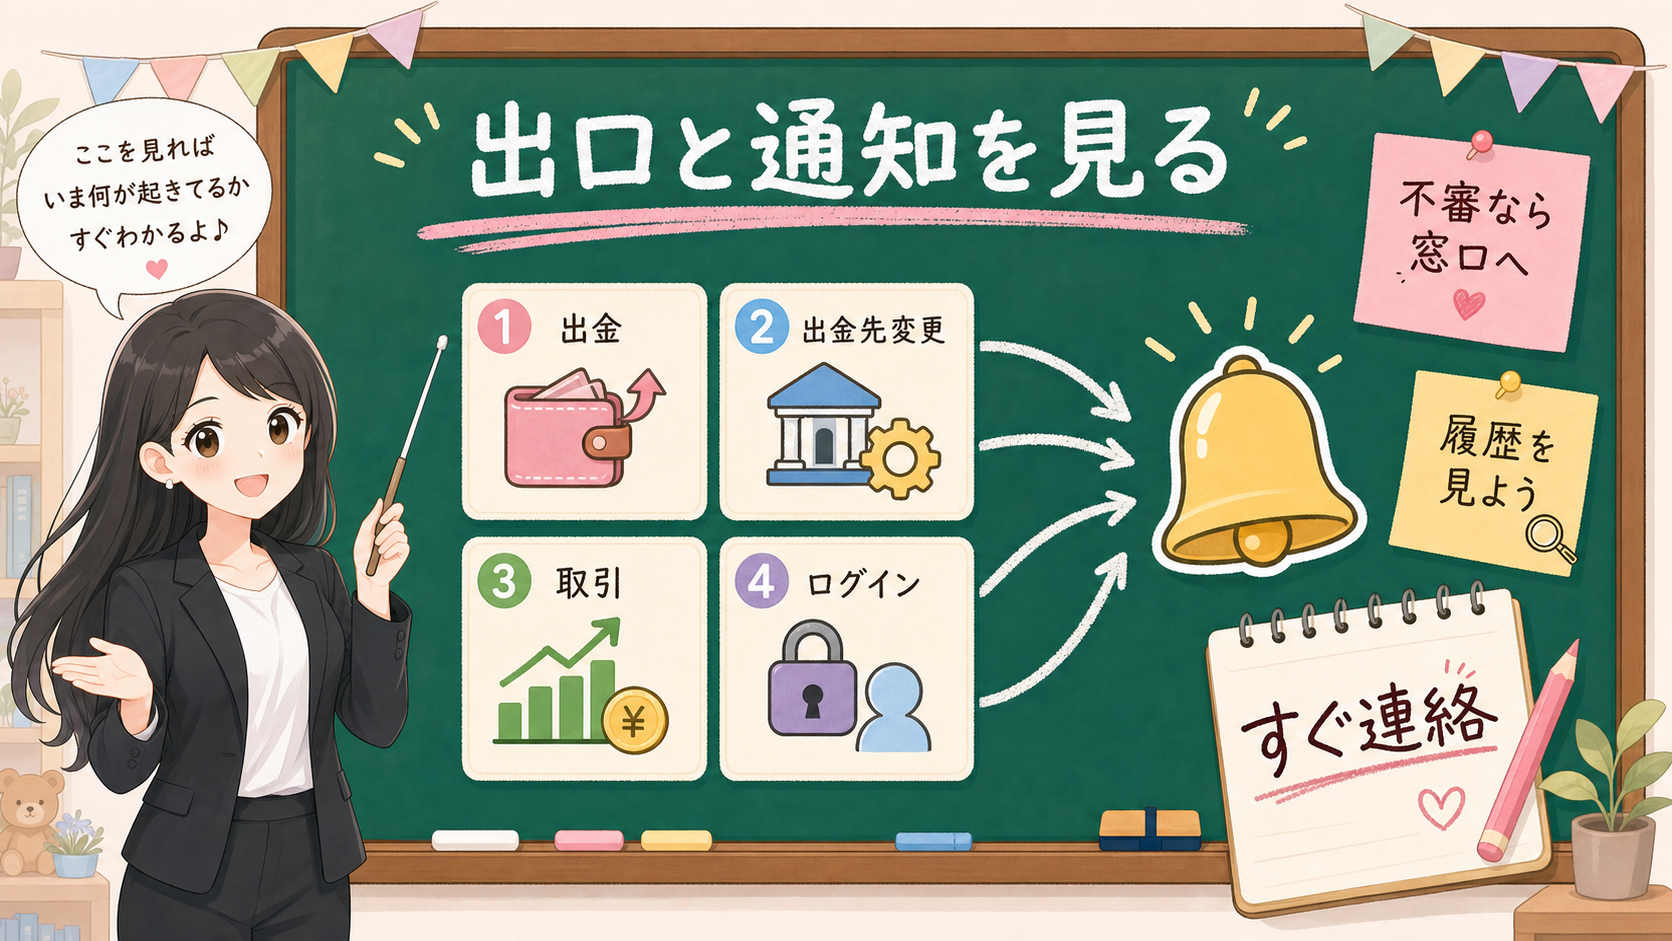
保存用:見張る場面
| 場面 | 見張りたいこと | 今日のメモ |
|---|---|---|
| ログイン | 身に覚えのないログインがないか | 通知/履歴を確認した日 |
| 取引 | 知らない売買がないか | 取引通知/取引報告の確認先 |
| 出金 | 知らない出金がないか | 出金時認証の利用可否 |
| 出金先変更 | 知らない銀行口座が登録されていないか | 変更時認証/通知の利用可否 |
ここで大事なのは、「出金だけ防げばよい」と思わないことです。
金融庁は、不正取引の態様として、不正アクセスによって被害口座を勝手に操作し、口座内の株式等を売却し、その売却代金で国内外の小型株等を買い付ける場合がある、と説明しています。つまり、お金が外へ出る前にも、口座内で勝手な操作が起きる可能性があります。
だから、出口と見張りを分けます。出口は、出金と出金先変更。見張りは、ログイン、取引、出金、通知、取引報告。この2つを分けておくと、確認漏れが減ります。
通知が多いと、消したくなりますよね。ログイン通知、約定通知、入出金通知、お知らせメール、キャンペーン、メンテナンス、投信のレポート、マーケット情報……全部が同じ重さで届くと、見る気がなくなります。
でも、通知を全部切る前に、何を見張りとして残すかを決めましょう。守る通知・読む通知・広告の通知の3つに分けます。守る通知はログイン、取引、出金、出金先変更。読む通知は重要なお知らせや取引報告。広告の通知は、必要なら整理します。
通知疲れを理由に見張り役まで消してしまうと、あとで気づく手段が減ります。通知を消す前に、見張りだけは残す。この順番でいきましょう。
🚨 怪しいと思ったら、画面内で解決しようとしない
最後は、もしもの時です。
身に覚えのないログインがある。知らない取引がある。出金通知が来た。見覚えのない画面に情報を入力した気がする。こんな時にやってはいけないのが、その怪しいメールや画面の中で解決しようとすることです。
金融庁は、不審なウェブサイトに情報を入力したおそれや不審な取引の心配がある場合、各証券会社等のお問い合わせ窓口に連絡し、速やかにパスワード等を変更するよう案内しています。日本証券業協会も、身に覚えのないログイン、取引、出金など不審な点があった場合は、証券会社のお問い合わせ窓口等への確認や警察への相談を促しています。
ここでも入口のルールを使います。メールやSMSのリンクから問い合わせず、自分で公式サイトか公式アプリを開く。ブックマークから入り、そこにある窓口を使いましょう。
日本証券業協会の10社申し合わせでは、フィッシング詐欺等による不正アクセス等で第三者が資産を利用して売買等を行った被害について、一定の被害補償を行う方針が示されています。ただし補償は、被害状況、IDやパスワード等の管理を含む態様、証券会社側の対策等を勘案し、個別事情に応じて対応されるものです。「補償されるから放置してよい」とは読まず、まず被害を防ぎ、怪しいと思ったら早く連絡することが先ですよ。
保存用:怪しい時の4手順
- メールやSMSの中で操作を続けない。
- 公式アプリまたはブックマークから証券会社へ入る。
- ログイン履歴、取引履歴、出金先、通知を確認する。
- 証券会社の公式窓口と警察へ相談し、案内に沿ってパスワード等を変更する。
これは、投資判断の話ではありません。「いま売るべきか」「買い増すべきか」より前の話です。身に覚えのない操作がある時は、相場や商品より先に、口座を止める、確認する、相談する。ここへ戻ります。
投資リスク自己診断チェックリストでは、SNS情報、広告表示、元本割れ、商品リスクを分けます。この記事は、その前に置く口座の守りです。情報を疑う前に、まず入口を固定しましょう。
家族に見せるなら、設定名ではなく「入口」を共有する
証券口座のセキュリティを家族と話すとき、設定名を全部説明しようとすると、だいたい途中で難しくなります。パスキー、多要素認証、出金時認証、出金先変更、ログイン通知、取引報告——言葉が多すぎるからです。
家族に伝えるなら、まず共有するのは設定名ではなく、入口です。
「証券会社からメールが来ても、そのメールのリンクからは入らない」「見るときは、この公式アプリから」「パソコンなら、このブックマークから」。この3つだけでも、かなり実用的です。
特に、家族の誰かが代わりに画面を見てくれる場合、親の口座を一緒に確認する場合、夫婦でNISA口座を別々に持っている場合は、入口のルールをそろえておきましょう。
セキュリティで一番こわいのは、詳しくない人がいることではありません。誰かが急いで、メールのリンクを押してしまうことです。だから、家族共有の言葉は短くします。
保存用:家族に伝える4行
| 家族に伝える言葉 | 意味 |
|---|---|
| メールから入らない | 偽リンクを避ける |
| 公式アプリから見る | 入口を固定する |
| 怪しい時は押さない | 画面内で解決しない |
| 困ったら窓口を見る | 公式サイト側から連絡する |
スマホを替えた時も同じです。口座を作った時は設定した、通知も来ていた、多要素認証も使えていた——でも、スマホを替えた後、アプリを入れ直した後、電話番号やメールアドレスを変えた後に、そのままになっていることがあります。
入口は、公式アプリとブックマークが新しい端末に入っているか。鍵は、パスキー等の認証が新しい端末で使えるか。出口は、出金や出金先変更の認証が外れていないか。見張りは、ログイン通知や取引通知が今のメールアドレスや今のアプリに届くか。
スマホを替えた時は、投資判断の日ではなく、点検の日にします。新しい端末で買付を急ぐ前に、入口、鍵、出口、見張りを一周しましょう。
最後に残す4行メモ
今日やることは、セキュリティ専門家になることではありません。次の4行を書ければ十分です。
今日の4行メモ
| メモ | 書くこと |
|---|---|
| 入口 | 公式アプリかブックマークを使う |
| 鍵 | パスキー等、多要素認証の設定名を書く |
| 出口 | 出金時・出金先変更時の認証を見た日を書く |
| 見張り | 通知、ログイン履歴、取引報告の確認日を書く |
銘柄を選ぶ前に、入口を見る。積立額を決める前に、鍵を見る。出金予定がなくても、出口を見る。通知が多いと思う前に、見張りとして置いておく。
まとめ:買う前に、鍵を見る
- 証券口座は入口・鍵・出口・見張りの4つに分けて、公式サイトや公式アプリで見る
- 入口:メールやSMSのリンクから入らず、ブックマークと公式アプリに固定する
- 鍵:パスキー等の多要素認証を確認し、パスワードの使い回しをやめる
- 出口と見張り:出金・出金先変更の認証と、ログイン・取引・出金の通知を分けて見る
- 怪しい時は画面内で解決せず、公式窓口と警察へ相談してパスワード等を変更する
証券口座の守り方は、難しい言葉を覚える競争ではありません。入口、鍵、出口、見張り。この4つを、自分の証券会社の公式サイトや公式アプリで見るだけです。買う前に、鍵を見る。ここから始めれば大丈夫ですよ。
事実・確認ポイント・変わりうる点
| 区分 | 本文での扱い |
|---|---|
| 事実 | 金融庁が、実在する証券会社を装った偽サイト等で窃取されたID・パスワード等による不正アクセス・不正取引に注意喚起し、ログイン時・取引時・出金時・出金先銀行口座の変更時の多要素認証や通知サービスの有効化を呼びかけていること。日本証券業協会が偽サイト・偽アプリ・フィッシング・リアルタイムフィッシング・パスキー等を説明し、公式アプリやブックマークからのログインを促していること。警察庁が送信元名だけでの真偽判断は困難とし、パスワードの使い回し回避やワンタイムパスワード等を示していること。日本証券業協会の10社申し合わせで一定の被害補償を行う方針が示されていること。 |
| 確認ポイント | メールやSMSのリンクを入口にせず、公式アプリ・ブックマークから入ること。パスキー等の多要素認証を入口とセットで見ること。出金・出金先変更の認証と、ログイン・取引・出金の通知を分けて見ること。怪しい時は画面内で解決せず、公式窓口と警察へ相談してパスワード等を変更すること。 |
| 変わりうる点 | 証券会社ごとの設定画面の名称・場所・対応範囲、提供される認証方式や通知の種類、被害補償の個別対応、端末を変更した後の再設定状況。 |